Há cerca de dois anos, a Scholl Móveis Planejados parou. Não por falta de pedido, de matéria-prima ou de gente: os sistemas foram sequestrados por um ataque de ransomware, e a fábrica ficou quase duas semanas sem operar.
A recuperação expôs onde a operação estava frágil e deu origem a um processo de profissionalização da TI que segue até hoje.
O problema real: a fábrica refém de um ransomware
Ransomware é o tipo de ataque que criptografa os dados da empresa e cobra resgate para devolvê-los. Não é invasão silenciosa: a operação descobre o problema quando nada mais abre.
Quase duas semanas sem produzir
Com os sistemas indisponíveis, as máquinas deixaram de funcionar e a produção parou. A paralisação se estendeu por quase duas semanas, com prejuízo direto e pedidos represados.
Em indústria de móveis planejados, cada dia parado se propaga: o projeto atrasa, a montagem atrasa e o cliente final recebe fora do prazo combinado.
O que o ataque revelou
A parada mostrou que a dependência tecnológica da fábrica era maior do que o nível de proteção existente. Servidor, políticas de acesso e preparo das pessoas não acompanhavam o peso que a tecnologia já tinha na operação.
A resposta: time inteiro mobilizado
A primeira decisão foi tratar o incidente como crise de operação, não como chamado de TI. A equipe da YeTI se mobilizou para restabelecer o ambiente e devolver a fábrica à produção.
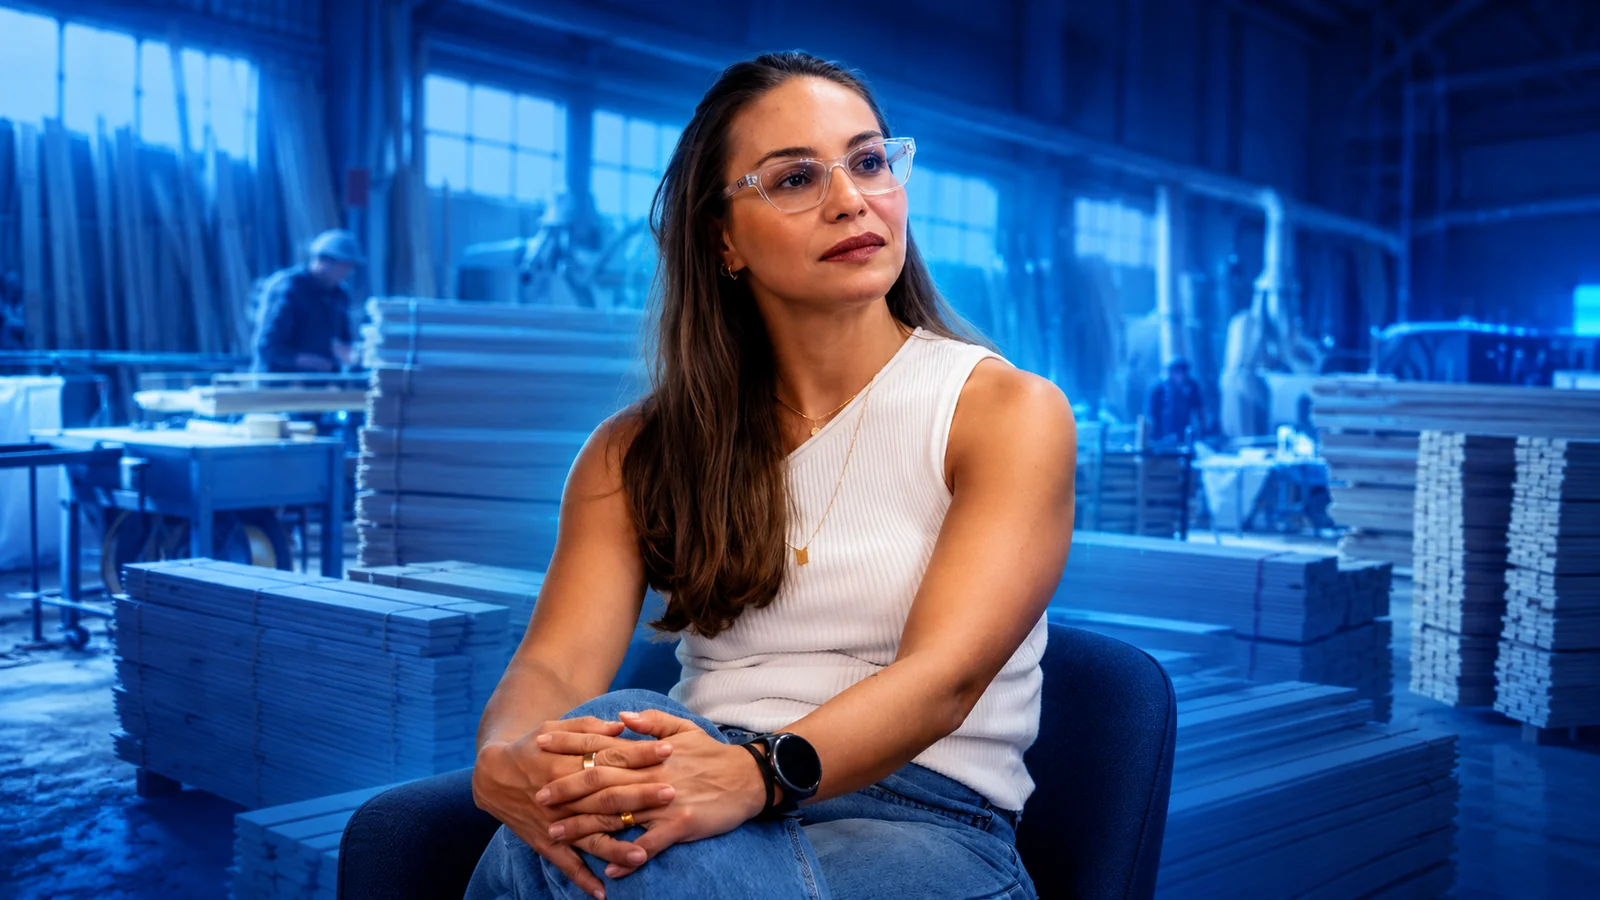
Lara destaca que o atendimento envolveu o time todo, com atuação direta de Rodrigo, Jonatas e Douglas ao longo da recuperação.
“Todo mundo se disponibilizou, o Rodrigo se movimentou, o Jonatas, o Douglas.” — Lara Scholl, sócia-proprietária da Scholl Móveis Planejados
O trabalho de recuperação seguiu a ordem que o negócio exigia: primeiro devolver a capacidade de produzir, depois reconstruir o ambiente em bases mais seguras do que as anteriores.
A profissionalização depois do ataque
Voltar a operar era o mínimo. O trabalho que mudou o patamar da Scholl veio depois, quando a YeTI conduziu a revisão da infraestrutura e das práticas da fábrica.
O que foi reforçado
Servidor: revisão e fortalecimento do ambiente que sustenta os sistemas da operação.
Camadas de proteção: implantação e reforço das defesas que impedem que um acesso indevido se transforme em paralisação.
Treinamento contínuo dos funcionários: capacitação periódica das equipes em práticas de segurança, já que a maioria dos ataques entra por uma ação humana, um clique, um anexo, uma senha reutilizada.
Prevenção como rotina: acompanhamento permanente, em vez de revisão pontual depois de incidente.
“Eles fizeram a gente se profissionalizar em muitos quesitos… em relação ao servidor, em relação à proteção.” — Lara Scholl
Desafios e riscos da recuperação
Pressa contra segurança. Religar tudo rápido é o impulso natural de quem está com a fábrica parada, mas restabelecer um ambiente ainda comprometido convida o ataque a se repetir. A recuperação precisou equilibrar urgência de produção e garantia de ambiente limpo.
A pressão do resgate. Com a operação parada e o prejuízo correndo, a exigência de pagamento em criptomoedas funciona como pressão psicológica sobre a decisão da empresa. Pagar não garante a devolução dos dados nem impede uma segunda investida.
Retomar sem perder o histórico. Projetos, pedidos e dados de produção precisavam voltar íntegros para que a fábrica retomasse de onde havia parado.
Mudar comportamento, não só tecnologia. Nenhuma camada técnica resiste a uma rotina de senhas compartilhadas e anexos abertos sem checagem. Por isso o treinamento entrou como parte do projeto, e não como ação isolada.
Evitar o relaxamento depois da crise. A atenção à segurança costuma cair à medida que o incidente fica para trás. A rotina de acompanhamento contínuo existe para sustentar o nível de proteção ao longo do tempo.
Resultados e impacto no negócio
Operação restabelecida. A fábrica voltou a produzir depois da paralisação, com o ambiente reconstruído em bases mais seguras.
Servidor e proteções fortalecidos. O ambiente que sustenta os sistemas deixou de ser o elo frágil da operação.
Equipe treinada de forma contínua. Segurança virou assunto recorrente na fábrica, não resposta a incidente.
Prevenção como rotina. O acompanhamento permanente reduz a chance de uma nova invasão chegar ao mesmo resultado.
“A YeTI tem um papel extremamente importante… são e vão continuar sendo para sempre a peça-chave principal dentro da fábrica.” — Lara Scholl, sócia-proprietária da Scholl Móveis Planejados
Lições aprendidas
Indústria também é alvo. A ideia de que ransomware só atinge banco e grande varejo é falsa. Fábricas de médio porte são visadas justamente porque dependem de sistemas e costumam ter proteção abaixo dessa dependência.
O custo do ataque não é o resgate. É o tempo parado. Duas semanas sem produzir pesam mais no caixa do que praticamente qualquer investimento em prevenção feito antes.
Treinamento é controle de segurança. A tecnologia filtra parte das ameaças; o resto depende de quem abre o e-mail. Equipe treinada é camada de defesa, não item de RH.
Parceiro de TI se mede na crise. O valor de uma parceria de dez anos aparece no dia em que tudo para e o time inteiro do fornecedor entra em campo.
Crise vira projeto quando alguém conduz. O ataque poderia ter terminado no remendo. Virou profissionalização porque houve um plano para o depois.
A sua empresa aguenta duas semanas parada?
Fale com um especialista da YeTI e descubra o quanto a sua operação está exposta a um ataque.
